Classroom
Posts
Categories
Tags
Archives
Search
About
Home
Tags
Sql-Injection
XSS
Whats Your Name: XSS, CSRF and SQLi chain
Web Application Pentesting
Injectics: SQLi Filter Bypass to Twig RCE
Web Application Pentesting
ORM Injection: whereRaw and ORDER BY Injection
Web Application Pentesting
Advanced SQL Injection: Five Evasion Techniques
Offensive Security
Operation Promotion: SQLi, Command Injection, sudo find
Jr Penetration Tester
Dead Drop: SQLi, require() RCE, and AddSelf to Domain Admin
Jr Penetration Tester
Silent Monitor: SQLi, Command Injection, KeePass to Root
Jr Penetration Tester
Re-Testing: Verify Fixes, Catch Patches
Metasploit and Exploitation
Exploitation and Weaponisation: Proving Real Impact
Web Application Security
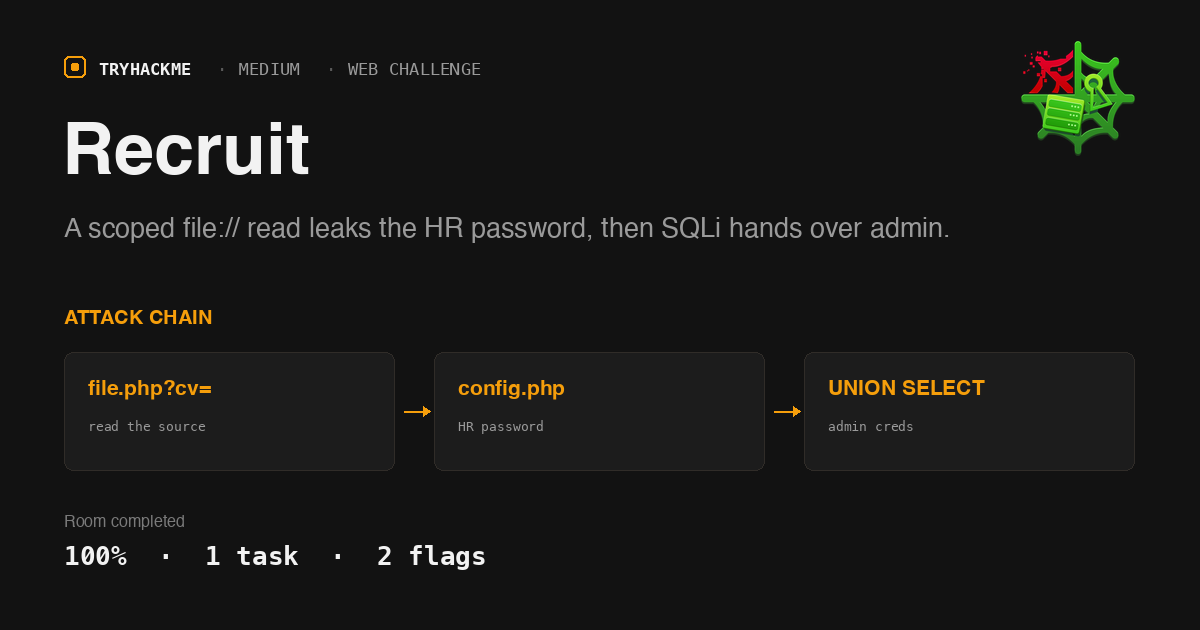
Recruit: File Read to SQLi to Admin