Classroom
Posts
Categories
Tags
Archives
Search
About
Home
Tags
XSS
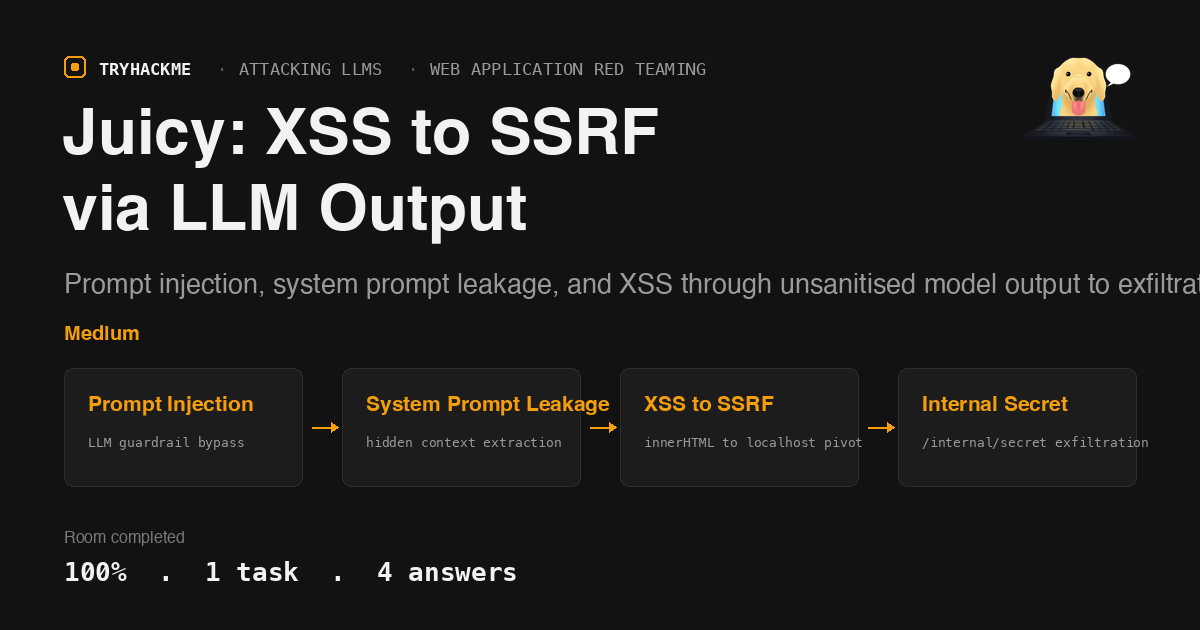
Attacking LLMs
Juicy: XSS to SSRF via unsanitised LLM output
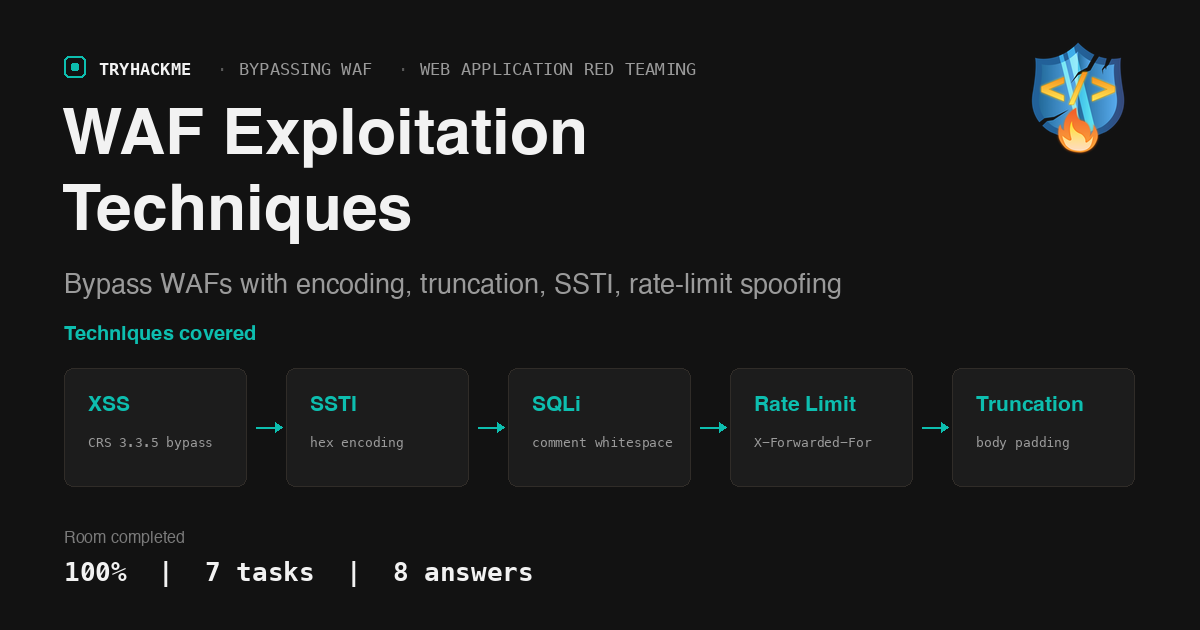
Bypassing WAF
WAF Exploitation Techniques: encoding and evasion
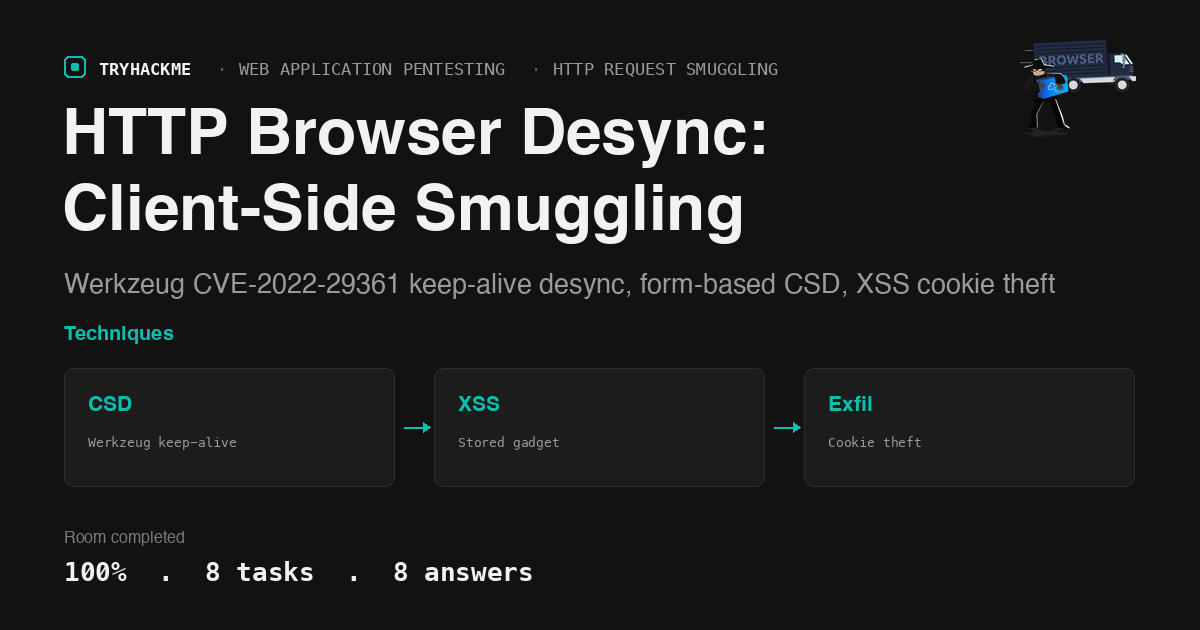
HTTP request smuggling
HTTP Browser Desync: client-side smuggling via Werkzeug
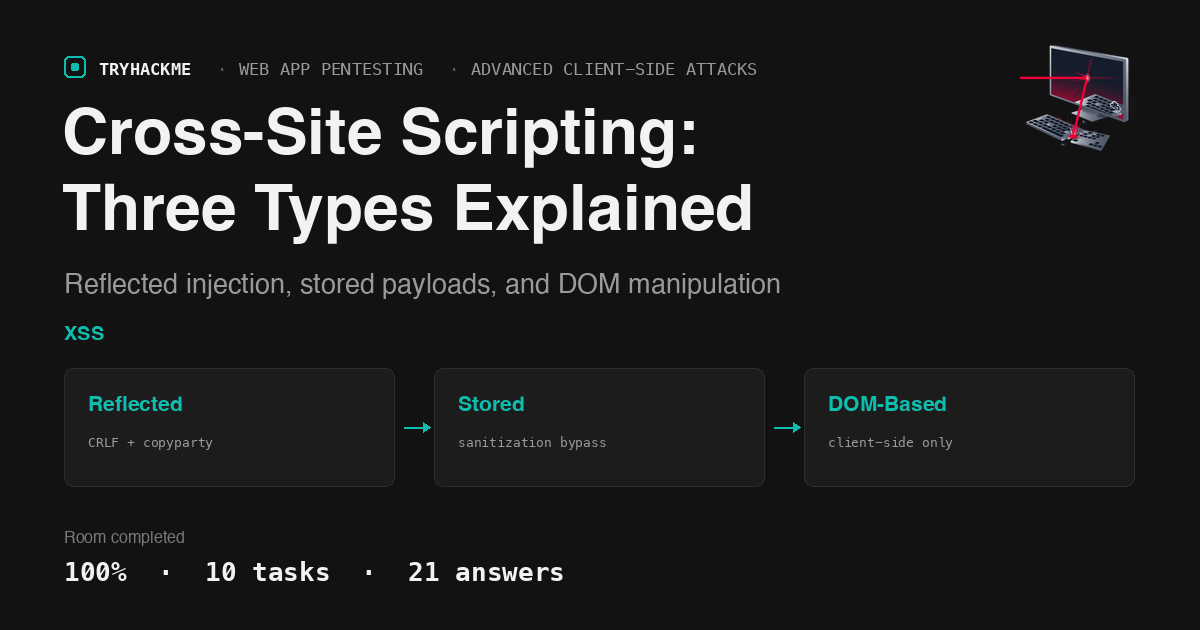
cross-site scripting
XSS: reflected, stored, and DOM-based scripting attacks
XSS
Whats Your Name: XSS, CSRF and SQLi chain
Metasploit and Exploitation
Exploitation and Weaponisation: Proving Real Impact
Jr Penetration Tester
XSS Introduction: Six Payload Contexts
portswigger
30 More PortSwigger Labs: JWT, XSS, CSRF Bypass
portswigger
30 PortSwigger Labs — Bug Bounty Marathon
sqli
Web App Pentesting: Injection & Client-Side